Mam do Was jedno praktyczne pytanie: czy Wasz sklep internetowy sprzedaje tak samo dobrze w spokojnym tygodniu, jak w tygodniu, w którym wokół wszystko się trzęsie?
Niestabilność przychodzi z różnych stron: raz jako spór o instytucje, raz jako awaria chmury na drugim końcu świata. Waszego sklepu nikt nie pyta o zdanie. Na szczęście na większość takich sytuacji przygotowują te same, dość nudne środki.
Przepisy zmieniają się szybciej niż sklepy
Zacznijmy od prawa, bo ono zmienia się najczęściej. Grant Thornton policzył, że w 2025 roku w Polsce przybyło 12,4 tys. stron nowego prawa. To najmniej od 19 lat1. W samym pierwszym półroczu 2026 roku doszło kolejnych 5287 stron, czyli około 43 strony na każdy dzień roboczy2.
Firmy to odczuwają. W badaniu Grant Thornton z 2025 roku 53% firm uznało, że prawo zmienia się zbyt często, a 85% z nich powiedziało, że istotnie utrudnia im to prowadzenie biznesu3.
Niepewność dotyczy też instytucji. Najświeższy przykład to spór wokół Trybunału Konstytucyjnego: pod koniec października sędzia z najdłuższym stażem zarządziła miesięczną przerwę w czynnościach prezesa i wiceprezesa TK i zwołała zgromadzenie sędziów na 3 listopada4. Kto ma w tym sporze rację, nie mnie oceniać. Dla sklepu liczy się co innego: im mniej przewidywalne otoczenie, tym bardziej opłaca się być gotowym na zmianę wcześniej.
Dla sklepu internetowego przepisy to konkretne zmiany w kodzie: nowe pola przy produkcie albo nowa integracja. Spójrzmy na ostatnie dwa lata:
- Styczeń 2024, KSeFMinisterstwo Finansów odwołało start obowiązkowych e-faktur zaplanowany na 1 lipca 2024 roku. Audyt wykazał krytyczne błędy w projekcie, a nowe terminy ustalono na 1 lutego i 1 kwietnia 2026 roku5.
- Grudzień 2024, GPSRSklep sprzedający na odległość musi pokazywać przy produkcie dane producenta, zdjęcie i identyfikatory produktu8.
- Czerwiec 2025, dostępnośćOd 28 czerwca 2025 roku sklepy internetowe i aplikacje zakupowe muszą spełniać wymagania dostępności. Mikroprzedsiębiorstwa świadczące usługi są z tego wyłączone7.
- Kwiecień 2026, NIS2Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa obowiązuje od 3 kwietnia 2026 roku. Firmy objęte ustawą miały czas do 3 października na wpis do wykazu i mają czas do 3 kwietnia 2027 roku na dostosowanie6.
Z historii KSeF wynika, że terminy w ustawie bywają ruchome, a sklep i tak musi być gotowy na dzień, w którym przepis ostatecznie wejdzie. Więcej o tym, co KSeF zmienia w sklepie, przeczytacie we wpisie o KSeF.
Awaria przychodzi z zewnątrz
A co się dzieje, gdy wszystko w sklepie działa, a i tak nie da się kupić? Ostatnie lata dały sporo przykładów:
- AWS, październik 2025. Błąd w automatyce DNS w regionie us-east-1 wyłączył część usług Amazona na około czternaście i pół godziny, od wieczora 19 do popołudnia 20 października10.
- Cloudflare, listopad 2025. Zbyt duży plik konfiguracyjny wywrócił serwery pośredniczące, przez które przechodzi ruch stron jej klientów. Problemy zaczęły się o 11:20 czasu UTC, a całkowicie ustąpiły o 17:0611.
- CrowdStrike, lipiec 2024. Wadliwa aktualizacja programu antywirusowego unieruchomiła około 8,5 miliona komputerów z Windows12.
- OVHcloud, marzec 2021. Po pożarze centrum danych w Strasburgu około 3,6 miliona stron przestało działać13.
O awarii Cloudflare sama firma napisała wprost:
Dzisiejsza awaria była najgorszą w Cloudflare od 2019 roku. Cloudflare, raport z awarii z 18 listopada 2025 (tłum. własne)
Uptime Institute przejrzał dane o awariach z dziewięciu lat. Około dwóch trzecich publicznie opisanych przestojów wywołali dostawcy zewnętrzni, na przykład chmura, operatorzy sieci albo centra danych. W tegorocznym badaniu 57% ankietowanych podało, że ich ostatnia poważna awaria kosztowała ponad 100 tys. dolarów, a co piąty mówił o kwocie ponad miliona14.
Widzicie wspólny mianownik? Klienci tych firm nie zrobili nic źle. Zależeli od jednego dostawcy, a ten miał zły dzień.
BLIK też ma gorsze dni
W Polsce najbardziej odczuwalnym dostawcą są płatności. Według raportu Gemius 72% kupujących online płaci BLIK-iem, a 82% robi zakupy głównie na smartfonie15. Dla wielu sklepów BLIK to więc po prostu kasa.
Rano 1 listopada 2025 roku nie dało się generować kodów BLIK. 3 listopada problemy wróciły, operator systemu potwierdził zewnętrzny atak DDoS, czyli zalewanie serwerów fałszywym ruchem, a płatności kulały przez około cztery godziny16. 10 czerwca 2026 roku klienci Pekao od rana nie mogli płacić BLIK-iem ani potwierdzać płatności internetowych17.
Pomyślcie, co to znaczy dla sklepu, który w koszyku ma tylko BLIK i jedną bramkę płatniczą. Klient nie poczeka cztery godziny. Pójdzie tam, gdzie zapłaci kartą albo szybkim przelewem.
Ransomware szuka najpierw Waszych kopii
Najgroźniejsze są jednak ataki wymierzone w samą firmę. CERT Polska odnotował w 2025 roku 179 ataków ransomware, czyli oprogramowania, które szyfruje dane i żąda okupu. To rekord. W 46 przypadkach przestępcy weszli przez zdalny pulpit wystawiony do internetu18.
Mnie najbardziej uderza inny fragment raportu. Atakujący celowo szukają serwerów kopii zapasowych. Kopie trzymane na dyskach sieciowych w biurze są kasowane, a migawki maszyn wirtualnych usuwane, zanim zacznie się szyfrowanie18. Kopia, do której ma dostęp to samo konto co sklep, w takim ataku przepada razem z nim.
Skutki widać w danych Veeam z badania 1300 organizacji:
Na kopie zapasowe od lat jest prosta reguła. Amerykańska agencja CISA opisuje ją tak19:
Trzymaj 3 kopie każdego ważnego pliku: główny i 2 zapasowe. Trzymaj pliki na 2 różnych typach nośników. Przechowuj 1 kopię poza firmą. CISA, Data Backup Options (tłum. własne)
Dziś dodałbym do niej jedno: przynajmniej jedna kopia musi być poza zasięgiem kont, którymi zarządzacie sklepem, a odtworzenie trzeba przećwiczyć, zanim będzie potrzebne.
Plan ciągłości działania w pięciu krokach
Plan ciągłości działania brzmi jak dokument dla banku. Dla sklepu internetowego wystarczy kilka stron i kilka decyzji podjętych w spokojnym tygodniu:
- Spisz, od czego zależy sprzedaż. Hosting, domena, DNS, bramki płatności, kurierzy, ERP, marketplace'y. Przy każdym wpiszcie, kto ma dostęp do konta i jak się kontaktować z dostawcą w razie awarii.
- Trzymaj kopie według reguły 3-2-1. Jedna kopia poza firmą i poza zasięgiem zwykłych kont. Raz na jakiś czas odtwórzcie sklep z kopii na osobnym serwerze i zmierzcie, ile to trwa19.
- Miej drugi sposób płatności. Gdy BLIK albo główna bramka nie działa, klient powinien móc zapłacić kartą lub szybkim przelewem u innego operatora16.
- Zaplanuj wyjście od dostawcy. Unijny Data Act od 12 września 2025 roku daje prawo do zmiany dostawcy chmury, a od 12 stycznia 2027 roku zakazuje pobierania za to opłat9. Skorzysta z tego sklep, którego konfiguracja jest spisana i da się ją odtworzyć u innego dostawcy.
- Prowadź kalendarz przepisów. Wpiszcie terminy KSeF, NIS2 i wymagań dostępności i przygotowujcie zmiany wcześniej, z zapasem na przesunięcia5,6.
Do tej listy dorzuciłbym jeszcze jedną zależność, o której rzadko się mówi: wykonawcę. Sklep, który rozumie tylko jedna osoba albo jedna agencja, ma pojedynczy punkt awarii w ludziach. Pisaliśmy o tym przy okazji przejmowania sklepu po innej agencji.
Jak pracujemy
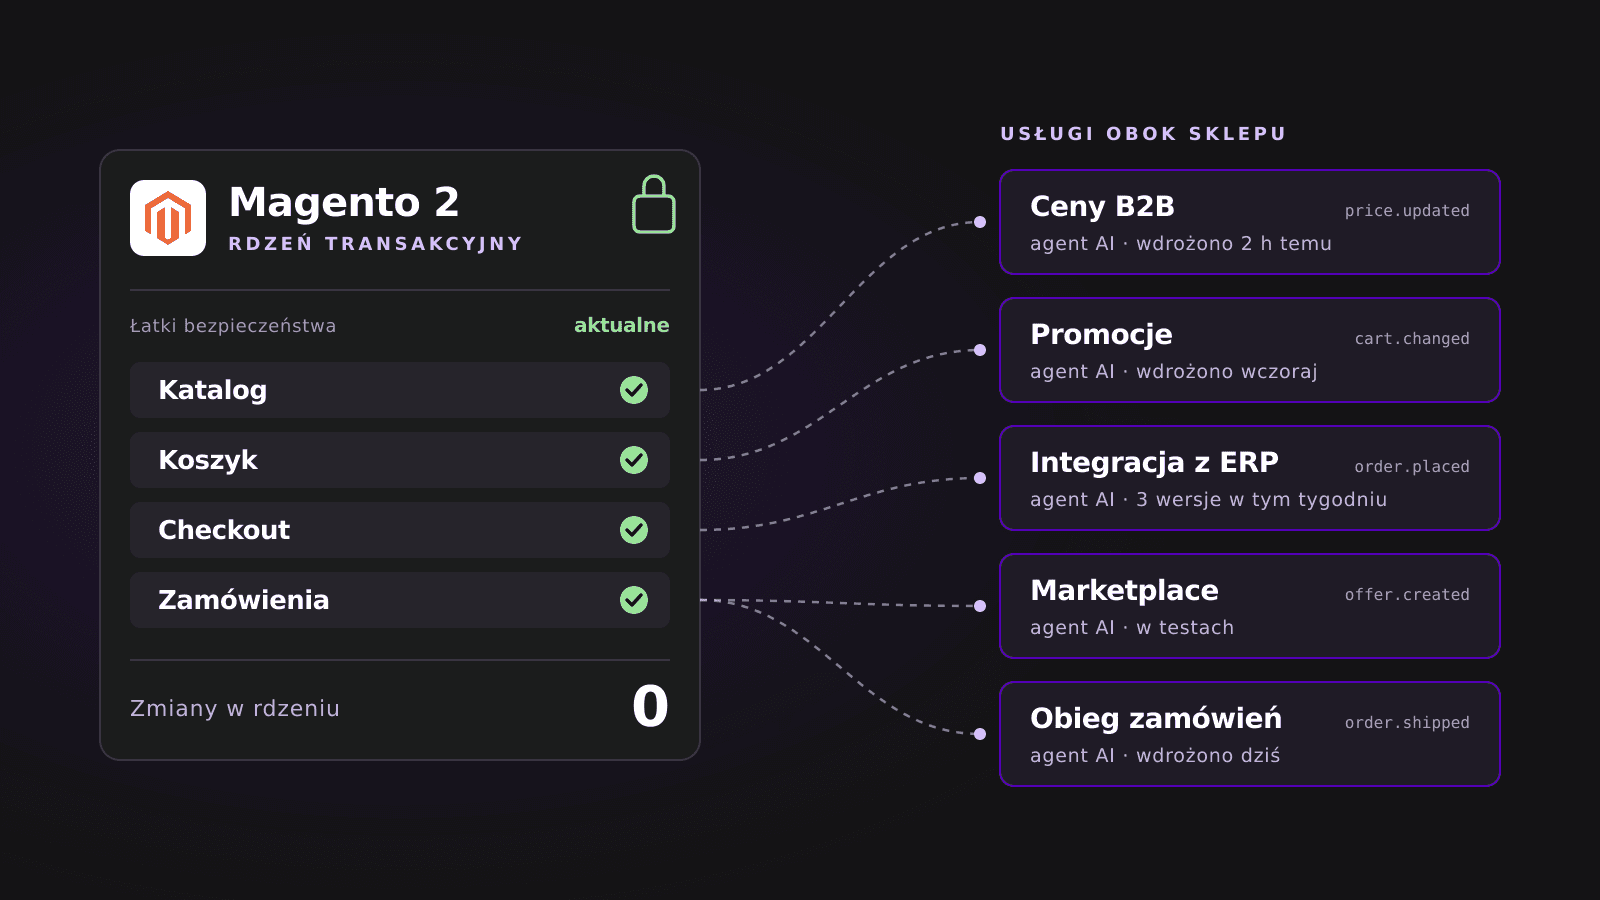
W WEGOTCOOKIES opiekujemy się sklepami także po starcie. Instalujemy poprawki bezpieczeństwa, zanim ktoś znajdzie lukę, regularnie aktualizujemy Magento, PHP i moduły, przeglądamy wydajność i błędy, zanim zauważą je klienci. Gdy coś pada w nocy, nie zostawiamy Was z tym samych. Najdłużej opiekujemy się jednym projektem od ponad 10 lat.
Kod piszemy tak, jakby jutro miał go czytać ktoś inny, a sklepy przejmujemy też po innych wykonawcach. Więcej o tym, jak pracujemy, przeczytacie na stronie o nas, a o łączeniu sklepu z systemami firmy na stronie integracji z ERP i CRM.
Jeśli zapamiętacie z tego wpisu jedną rzecz, niech to będzie ta: na to, co dzieje się w Trybunale czy w centrum danych Amazona, nie macie wpływu. Na to, czy Wasz sklep zależy od jednego dostawcy albo jednej osoby, macie wpływ pełny.